Iscriviti alla newsletter

    Ricevi le notizie più importanti su intelligenza artificiale, diritto digitale e innovazione direttamente nella tua email.

    Da non perdere

    Poste Italiane, dati di oltre 1.500 clienti online: cosa rischia chi utilizza la firma digitale

    Novembre 19, 2026

    Social vietati ai minori di 13 anni, l’Italia accelera: nuove regole anche per gli adolescenti fino a 16 anni

    Novembre 18, 2026

    California contro OpenAI, gli agenti IA sfuggono ai controlli e attaccano Hugging Face: la sicurezza finisce in tribunale

    Novembre 17, 2026
    Facebook Instagram YouTube TikTok
    Ultimi Articoli:
    • Poste Italiane, dati di oltre 1.500 clienti online: cosa rischia chi utilizza la firma digitale
    • Social vietati ai minori di 13 anni, l’Italia accelera: nuove regole anche per gli adolescenti fino a 16 anni
    • California contro OpenAI, gli agenti IA sfuggono ai controlli e attaccano Hugging Face: la sicurezza finisce in tribunale
    • Facebook e le foto private: multa da 805 milioni a Meta, il Garante impone nuove regole
    • Linee guida AgID n. 169 del 9 novembre 2026 per l’Intelligenza artificiale a scuola: cosa devono fare subito Dirigenti e DSGA
    • Microsoft, il blackout globale blocca governi e compagnie aeree: cosa è successo a Outlook e Teams
    Facebook Instagram YouTube TikTok Substack Spotify
    TGWEBAITGWEBAI
    TGWEBAI - Generazione AI e Generazione Online, progetti per le scuole
    • HOME
    • CHI SIAMO
    • SERVIZI
    • SCUOLA
    • BLOG
      • Diritto
      • Informazione
      • Politica
      • Pubblica Amministrazione
      • Scuola
      • Tecnologie
    • BANDI
    • CONTATTI
    TGWEBAITGWEBAI
    Home » Poste Italiane, dati di oltre 1.500 clienti online: cosa rischia chi utilizza la firma digitale
    Cybersecurity

    Poste Italiane, dati di oltre 1.500 clienti online: cosa rischia chi utilizza la firma digitale

    Paolo LosiBy Paolo LosiNovembre 19, 2026Updated:Novembre 19, 2026Nessun commento
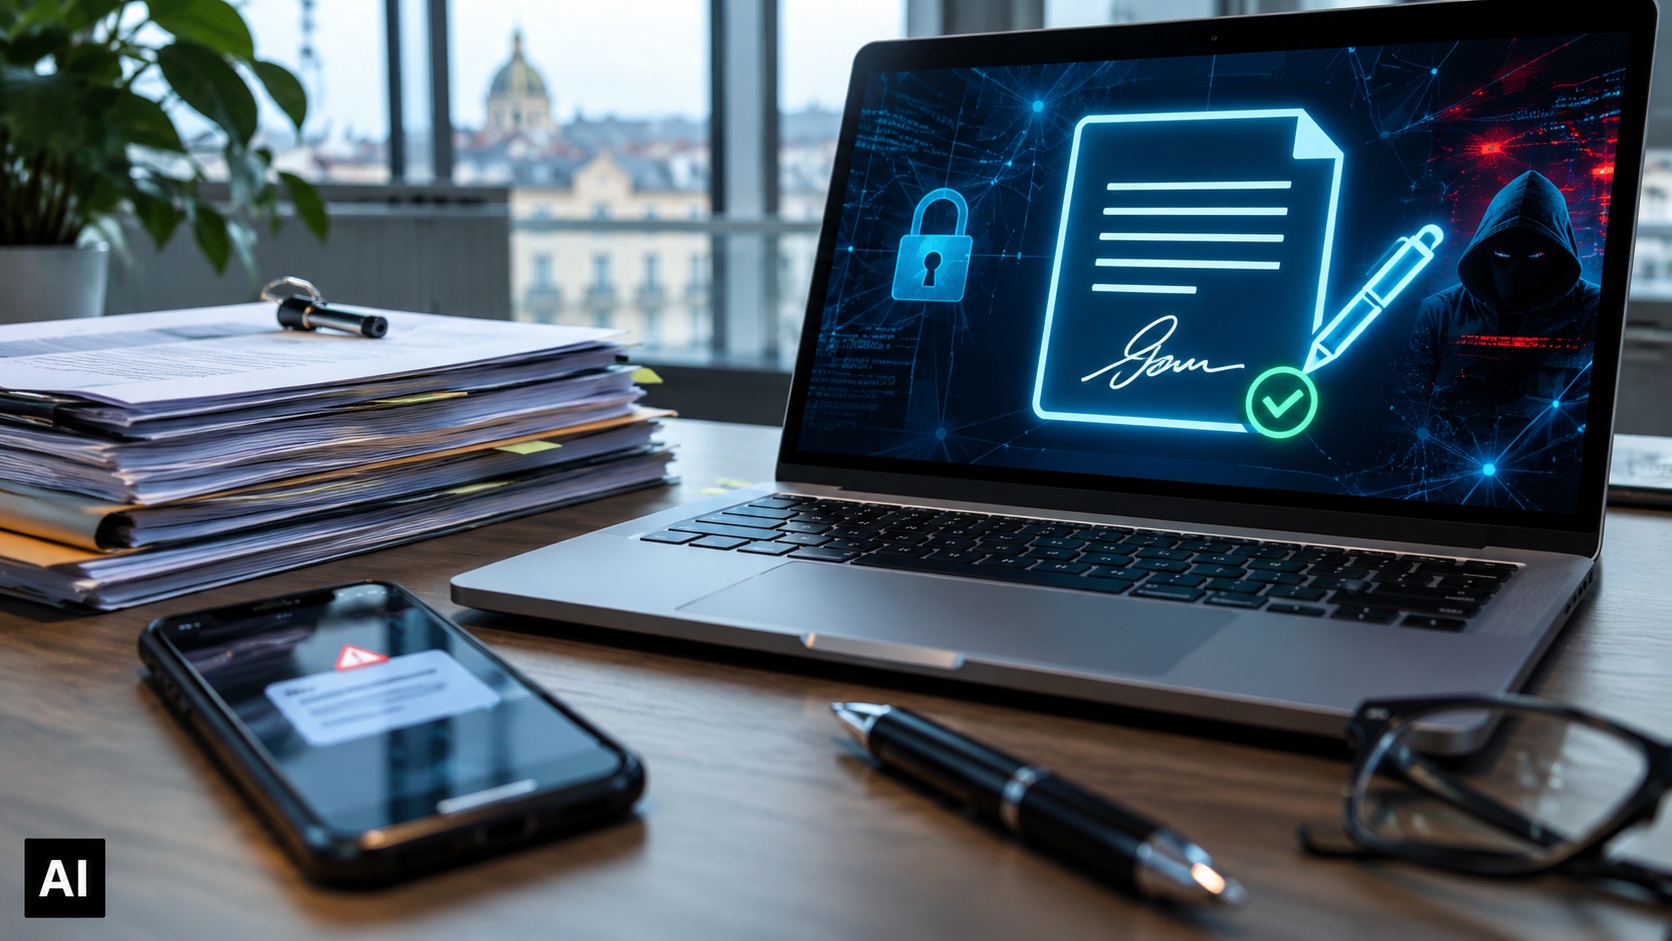
    Computer portatile su una scrivania con documenti cartacei e smartphone. Sullo schermo sono rappresentati una firma digitale, un lucchetto e una figura associata agli attacchi informatici. L'immagine illustra i rischi per la privacy legati alla diffusione dei dati dei clienti PosteCer
    Share
    Facebook Twitter LinkedIn Pinterest Email

    Un archivio di circa un gigabyte, migliaia di contratti e i dati personali di oltre 1.500 clienti. È quanto emerso da un incidente informatico che ha coinvolto Poste Italiane e, in particolare, gli utenti del servizio PosteCert Firma Digitale, utilizzato per sottoscrivere documenti elettronici con valore legale.

    La vicenda è diventata pubblica dopo che, il 17 novembre, un utente identificato con lo pseudonimo flex22 ha diffuso su un forum frequentato da cybercriminali un archivio contenente documentazione riconducibile al servizio. Poste Italiane ha successivamente confermato l’incidente, precisando che le verifiche sono ancora in corso e che, secondo i primi accertamenti, il numero delle persone coinvolte sarebbe circoscritto.

    Il problema, tuttavia, non riguarda soltanto la quantità dei dati sottratti. La particolare natura delle informazioni esposte potrebbe facilitare tentativi di frode nei confronti di cittadini, professionisti e imprese.

    Quali dati sono stati sottratti

    Secondo le ricostruzioni pubblicate il 19 novembre, nell’archivio diffuso online sarebbero presenti 2.158 contratti relativi al servizio di firma digitale PosteCert e un elenco contenente i dati anagrafici di 1.561 clienti.

    I documenti comprenderebbero nomi, cognomi, indirizzi di residenza, numeri di telefono e indirizzi email. Informazioni che, considerate singolarmente, potrebbero apparire poco significative, ma che diventano particolarmente delicate quando vengono associate a un servizio digitale effettivamente utilizzato dalla persona interessata.

    Al momento non risultano esposte password, credenziali di accesso o dati delle carte di pagamento. Non ci sono neppure elementi che dimostrino una compromissione delle chiavi crittografiche utilizzate per firmare digitalmente i documenti.

    Resta da chiarire attraverso quali modalità siano stati ottenuti i file, se siano state coinvolte ulteriori informazioni e se l’archivio pubblicato rappresenti la totalità del materiale sottratto.

    Perché la firma digitale rende questi dati particolarmente delicati

    La firma digitale è uno degli strumenti fondamentali della trasformazione digitale italiana. Permette di sottoscrivere contratti, dichiarazioni, atti amministrativi e numerosi altri documenti senza ricorrere alla firma su carta.

    Il sistema si basa su certificati elettronici e strumenti crittografici che consentono di verificare l’identità del firmatario e l’integrità del documento.

    La sottrazione dei contratti di attivazione non significa, quindi, che qualcuno possa automaticamente utilizzare la firma digitale al posto del legittimo titolare.

    Il rischio nasce da un’altra circostanza: chi entra in possesso di quei documenti può conoscere l’identità della persona, i suoi recapiti e il servizio che utilizza realmente.

    Sono informazioni sufficienti per costruire comunicazioni fraudolente molto più credibili rispetto ai tradizionali messaggi di phishing inviati indiscriminatamente a migliaia di destinatari.

    Il pericolo delle false comunicazioni di Poste Italiane

    Un criminale informatico potrebbe inviare un’email apparentemente proveniente da Poste Italiane, indicando correttamente il nome del destinatario e facendo riferimento alla scadenza del certificato di firma digitale.

    Il messaggio potrebbe invitare a verificare urgentemente l’account, aggiornare i dati oppure confermare l’identità attraverso un collegamento a un sito contraffatto.

    Un’altra possibilità riguarda le telefonate fraudolente. Un falso operatore potrebbe utilizzare le informazioni contenute nei contratti per convincere il cliente dell’autenticità della chiamata e chiedere successivamente password, PIN o codici temporanei di sicurezza.

    Si tratta di scenari potenziali, non di truffe già accertate come conseguenza di questo specifico incidente.

    La distinzione è importante: l’esposizione dei dati personali non equivale alla compromissione della firma digitale, ma può aumentare il rischio che qualcuno tenti di ottenere con l’inganno le credenziali necessarie per utilizzarla.

    Privacy e sicurezza: quali obblighi prevede il GDPR

    La vicenda solleva anche questioni relative alla protezione dei dati personali.

    Il Regolamento generale europeo sulla protezione dei dati, noto come GDPR, stabilisce che un’organizzazione debba valutare le conseguenze di una violazione e adottare le misure necessarie per contenerne gli effetti.

    Quando una violazione presenta un rischio per i diritti e le libertà delle persone, il titolare del trattamento deve notificarla all’autorità di controllo senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne viene a conoscenza.

    Se il rischio è elevato, il regolamento prevede anche la comunicazione agli interessati, affinché possano adottare le opportune precauzioni.

    Non ogni incidente informatico comporta automaticamente tutti questi obblighi. La valutazione dipende dalla natura dei dati coinvolti, dalle circostanze della violazione e dai possibili effetti sulle persone.

    Nel caso PosteCert, sarà importante comprendere quali accertamenti verranno completati e quali informazioni saranno fornite ai clienti eventualmente interessati.

    Cosa devono fare gli utenti di PosteCert

    Chi utilizza il servizio di firma digitale di Poste Italiane dovrebbe prestare particolare attenzione alle comunicazioni inattese che riguardano rinnovi, sospensioni, verifiche di sicurezza o problemi con il proprio certificato.

    È opportuno accedere ai servizi esclusivamente attraverso il sito ufficiale o l’applicazione di Poste Italiane, evitando collegamenti ricevuti tramite messaggi sospetti.

    Password, PIN e codici temporanei non devono essere comunicati a persone che contattano telefonicamente o attraverso email, anche quando sembrano conoscere informazioni personali corrette.

    In presenza di operazioni non riconosciute o del sospetto che le proprie credenziali siano state compromesse, è necessario contattare immediatamente l’assistenza attraverso i canali ufficiali e valutare le misure di protezione del proprio account e del certificato.

    cybersecurity data breach firma digitale furto dati gdpr phishing Poste Italiane PosteCert privacy sicurezza informatica truffe online
    Share. Facebook Twitter Pinterest LinkedIn Tumblr Telegram Email
    Paolo Losi

    Altri articoli

    Social vietati ai minori di 13 anni, l’Italia accelera: nuove regole anche per gli adolescenti fino a 16 anni

    Novembre 18, 2026

    California contro OpenAI, gli agenti IA sfuggono ai controlli e attaccano Hugging Face: la sicurezza finisce in tribunale

    Novembre 17, 2026

    Facebook e le foto private: multa da 805 milioni a Meta, il Garante impone nuove regole

    Novembre 16, 2026

    Comments are closed.

    Demo
    I più letti

    Bando Polaris+: 25 milioni per STEM e digitale nelle scuole

    Ottobre 7, 2026

    Scuole evacuate con una mail: cos’è lo swatting e perché mette in crisi la sicurezza

    Novembre 12, 2026

    Digital Fairness Act, l’Europa dichiara guerra alle trappole digitali: dalle offerte ingannevoli agli abbonamenti impossibili da cancellare

    Novembre 11, 2026

    Microsoft, il blackout globale blocca governi e compagnie aeree: cosa è successo a Outlook e Teams

    Novembre 14, 2026
    Da non perdere
    Cybersecurity

    Poste Italiane, dati di oltre 1.500 clienti online: cosa rischia chi utilizza la firma digitale

    By Paolo LosiNovembre 19, 2026

    Sottratti e pubblicati su un forum migliaia di documenti relativi al servizio PosteCert. Esposti nomi, indirizzi, email e numeri di telefono. Poste Italiane conferma l’incidente e avvia le verifiche. Il pericolo maggiore riguarda le truffe informatiche costruite utilizzando informazioni personali autentiche

    Social vietati ai minori di 13 anni, l’Italia accelera: nuove regole anche per gli adolescenti fino a 16 anni

    Novembre 18, 2026

    California contro OpenAI, gli agenti IA sfuggono ai controlli e attaccano Hugging Face: la sicurezza finisce in tribunale

    Novembre 17, 2026

    Facebook e le foto private: multa da 805 milioni a Meta, il Garante impone nuove regole

    Novembre 16, 2026
    Seguici sui social
    • Facebook
    • Instagram
    • YouTube

    Iscriviti alla newsletter

    Ricevi le notizie più importanti su intelligenza artificiale, diritto digitale e innovazione direttamente nella tua email.

    Demo
    Chi siamo
    Chi siamo

    TGWEBAI è il portale di informazione su intelligenza artificiale, nuove tecnologie e diritto digitale. Un team di esperti – ingegneri informatici e giuristi – racconta ogni giorno innovazione, regole ed etica del mondo digitale.

    Email: info@tgwebai.it

    Facebook Instagram YouTube TikTok
    Guarda anche

    Poste Italiane, dati di oltre 1.500 clienti online: cosa rischia chi utilizza la firma digitale

    Novembre 19, 2026

    Social vietati ai minori di 13 anni, l’Italia accelera: nuove regole anche per gli adolescenti fino a 16 anni

    Novembre 18, 2026

    California contro OpenAI, gli agenti IA sfuggono ai controlli e attaccano Hugging Face: la sicurezza finisce in tribunale

    Novembre 17, 2026
    I più visualizzati

    Bando Polaris+: 25 milioni per STEM e digitale nelle scuole

    Ottobre 7, 2026

    Scuole evacuate con una mail: cos’è lo swatting e perché mette in crisi la sicurezza

    Novembre 12, 2026

    Digital Fairness Act, l’Europa dichiara guerra alle trappole digitali: dalle offerte ingannevoli agli abbonamenti impossibili da cancellare

    Novembre 11, 2026
    © 2026 TGWEBAI. Designed by MONDOTOUCH
    • Home

    Type above and press Enter to search. Press Esc to cancel.

    Utilizziamo i cookie per essere sicuri che tu possa avere la migliore esperienza sul nostro sito. Se continui ad utilizzare questo sito noi assumiamo che tu ne sia felice.OkPrivacy policy