Iscriviti alla newsletter

    Ricevi le notizie più importanti su intelligenza artificiale, diritto digitale e innovazione direttamente nella tua email.

    Da non perdere

    Il furto da 6 miliardi a Binance è iniziato con un colloquio di lavoro. E ci riguarda tutti

    Novembre 7, 2026

    Hacker filorussi contro Tajani: dati personali sul dark web, nel mirino anche il Brennero

    Novembre 7, 2026

    TikTok sotto accusa in Europa: l’algoritmo può intrappolare gli utenti in contenuti dannosi

    Novembre 6, 2026
    Facebook Instagram YouTube TikTok
    Ultimi Articoli:
    • Il furto da 6 miliardi a Binance è iniziato con un colloquio di lavoro. E ci riguarda tutti
    • Hacker filorussi contro Tajani: dati personali sul dark web, nel mirino anche il Brennero
    • TikTok sotto accusa in Europa: l’algoritmo può intrappolare gli utenti in contenuti dannosi
    • ChatGPT accusato di aver spinto una donna a sospendere i farmaci: i genitori fanno causa a OpenAI
    • Midterm, l’IA di Trump perde alle urne: gli americani frenano i data center e bocciano i repubblicani
    • Lo Sport è Vita 2026: bando da 2 milioni di euro per sport, salute e ricerca
    Facebook Instagram YouTube TikTok Substack Spotify
    TGWEBAITGWEBAI
    TGWEBAI - Generazione AI e Generazione Online, progetti per le scuole
    • HOME
    • CHI SIAMO
    • SERVIZI
    • SCUOLA
    • BLOG
      • Diritto
      • Informazione
      • Politica
      • Pubblica Amministrazione
      • Scuola
      • Tecnologie
    • BANDI
    • CONTATTI
    TGWEBAITGWEBAI
    Home » ShinyHunters rivendica l’attacco al Consiglio d’Europa: quasi 300 GB di dati sotto minaccia
    Cybersecurity

    ShinyHunters rivendica l’attacco al Consiglio d’Europa: quasi 300 GB di dati sotto minaccia

    RedazioneBy RedazioneGiugno 16, 2026Updated:Giugno 16, 2026Nessun commento
    Share
    Facebook Twitter LinkedIn Pinterest Email

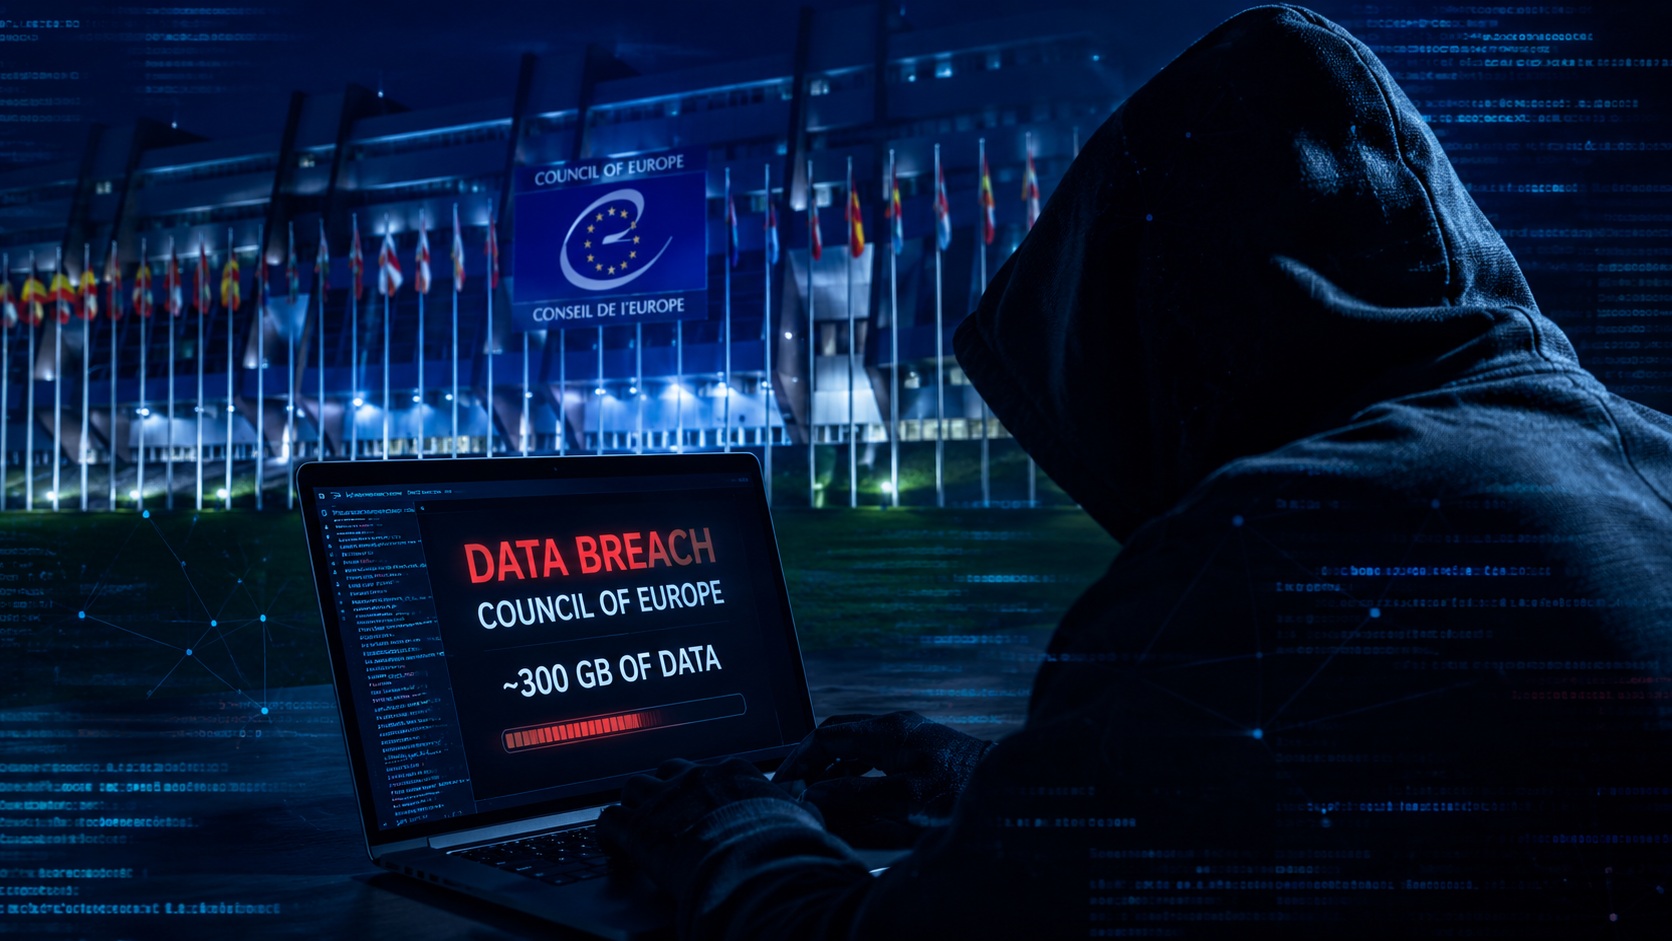
    Il Consiglio d’Europa, una delle principali istituzioni continentali per la tutela dei diritti umani, è finito nel mirino di ShinyHunters, gruppo cybercriminale noto per campagne di estorsione e furti di dati su larga scala. Secondo quanto riportato da SecurityWeek, il gruppo sostiene di aver sottratto quasi 300 gigabyte di informazioni e di aver inserito l’organizzazione nel proprio sito di leak sul dark web, minacciando la pubblicazione dei dati.

    Una rivendicazione ancora da verificare

    La rivendicazione parla di oltre 297 GB di materiale e di più di 429 mila file provenienti da diversi dipartimenti, tra cui risorse umane, segretariato, Assemblea parlamentare e Direzione europea per la qualità dei medicinali e dell’assistenza sanitaria. Tra i dati indicati ci sarebbero informazioni personali, documentazione amministrativa, dati legati al personale e file interni.

    Si tratta, al momento, di una rivendicazione criminale: il Consiglio d’Europa ha confermato di essere a conoscenza della notizia e di aver avviato verifiche, ma non ha ancora fornito una ricostruzione definitiva dell’accaduto. Proprio per questo il caso va trattato con prudenza, evitando di presentare come già accertato ciò che per ora risulta rivendicato dal gruppo.

    Perché il caso è delicato

    La vicenda è particolarmente sensibile perché non riguarda una semplice azienda privata, ma un’istituzione internazionale composta da 46 Stati membri, distinta dall’Unione europea ma centrale nell’architettura dei diritti fondamentali in Europa. Se confermata, l’esfiltrazione di dati avrebbe un impatto non solo tecnico, ma anche politico e reputazionale.

    Il problema non è soltanto la quantità dei dati indicati nella rivendicazione. È soprattutto la loro possibile natura. I sistemi HR e payroll contengono spesso informazioni estremamente sensibili: indirizzi, coordinate bancarie, numeri fiscali, documenti, curriculum, dati sanitari o amministrativi. In mano a un gruppo criminale, questo patrimonio può alimentare frodi, phishing mirato, furti di identità, pressioni personali e campagne di ricatto.

    Il nodo dei software amministrativi

    Secondo The Register, la campagna sarebbe collegata allo sfruttamento di una vulnerabilità zero-day in Oracle PeopleSoft, piattaforma molto usata per la gestione di processi amministrativi e risorse umane. La stessa fonte riferisce che ShinyHunters avrebbe parlato di oltre 100 organizzazioni colpite attraverso la medesima falla.

    Questo dettaglio, se confermato, renderebbe il caso ancora più significativo. Gli attacchi alla supply chain digitale e ai software gestionali non colpiscono più soltanto infrastrutture tecniche evidenti, ma piattaforme amministrative considerate spesso ordinarie, quotidiane, interne. È proprio lì, invece, che si concentrano dati personali, processi sensibili e informazioni ad alto valore criminale.

    Dai ransomware alla pressione sui dati

    Il caso conferma una tendenza ormai evidente: gli attacchi informatici non puntano più soltanto a bloccare sistemi o chiedere riscatti, ma a trasformare i dati in leva di pressione pubblica. La minaccia di pubblicare archivi interni diventa uno strumento per costringere enti e aziende a negoziare, anche quando l’operatività dei sistemi non risulta compromessa.

    È una forma di estorsione che agisce sulla reputazione, sulla paura dell’esposizione pubblica e sul rischio di danni secondari alle persone coinvolte. Per questo la gestione di un incidente cyber non può limitarsi al ripristino tecnico dei sistemi, ma deve includere comunicazione, tutela degli interessati, verifica della catena di responsabilità e rafforzamento delle misure preventive.

    Una lezione per le istituzioni europee

    Per le istituzioni pubbliche europee la lezione è netta. La cybersecurity non può essere trattata come un tema puramente tecnico o emergenziale. La protezione dei dati interni, la gestione delle vulnerabilità nei software di terze parti, il monitoraggio degli accessi e la capacità di risposta agli incidenti sono ormai elementi essenziali di credibilità istituzionale.

    Anche perché la fiducia nelle istituzioni digitali passa sempre più dalla loro capacità di proteggere le persone che vi lavorano e i cittadini che con quelle istituzioni entrano in relazione. In un’Europa che discute di sovranità digitale, intelligenza artificiale e sicurezza dei dati, l’eventuale violazione del Consiglio d’Europa è un promemoria scomodo: la superficie d’attacco non è solo tecnologica, ma organizzativa, politica e umana.

    attacco hacker Consiglio d’Europa cybersecurity dark web data breach dati personali estorsione digitale istituzioni europee Oracle PeopleSoft privacy ransomware ShinyHunters sicurezza informatica TGWEB AI
    Share. Facebook Twitter Pinterest LinkedIn Tumblr Telegram Email
    Redazione
    • Website

    Altri articoli

    Il furto da 6 miliardi a Binance è iniziato con un colloquio di lavoro. E ci riguarda tutti

    Novembre 7, 2026

    Hacker filorussi contro Tajani: dati personali sul dark web, nel mirino anche il Brennero

    Novembre 7, 2026

    Hacker contro la Camera dei deputati, nel mirino anche la mail di Giorgia Meloni: indaga la Procura

    Ottobre 27, 2026

    Comments are closed.

    Demo
    I più letti

    L’intelligenza artificiale più avanzata del mondo spiata con 14 dollari.

    Ottobre 14, 2026

    In Francia, un attacco ai frigoriferi dei supermercati. Il cibo diventa arma del cybercrimine

    Ottobre 13, 2026

    Adolescenti e social network: il disagio non si misura soltanto in ore davanti allo schermo

    Ottobre 18, 2026

    Bando Polaris+: 25 milioni per STEM e digitale nelle scuole

    Ottobre 7, 2026
    Da non perdere
    Cybersecurity

    Il furto da 6 miliardi a Binance è iniziato con un colloquio di lavoro. E ci riguarda tutti

    By Alessandro GattoNovembre 7, 2026

    Un falso colloquio di lavoro ha contribuito al colossale attacco a Binance. La vicenda mostra come manipolazione umana, intelligenza artificiale e vulnerabilità organizzative stiano ridefinendo le sfide della sicurezza digitale.

    Hacker filorussi contro Tajani: dati personali sul dark web, nel mirino anche il Brennero

    Novembre 7, 2026

    TikTok sotto accusa in Europa: l’algoritmo può intrappolare gli utenti in contenuti dannosi

    Novembre 6, 2026

    ChatGPT accusato di aver spinto una donna a sospendere i farmaci: i genitori fanno causa a OpenAI

    Novembre 5, 2026
    Seguici sui social
    • Facebook
    • Instagram
    • YouTube

    Iscriviti alla newsletter

    Ricevi le notizie più importanti su intelligenza artificiale, diritto digitale e innovazione direttamente nella tua email.

    Demo
    Chi siamo
    Chi siamo

    TGWEBAI è il portale di informazione su intelligenza artificiale, nuove tecnologie e diritto digitale. Un team di esperti – ingegneri informatici e giuristi – racconta ogni giorno innovazione, regole ed etica del mondo digitale.

    Email: info@tgwebai.it

    Facebook Instagram YouTube TikTok
    Guarda anche

    Il furto da 6 miliardi a Binance è iniziato con un colloquio di lavoro. E ci riguarda tutti

    Novembre 7, 2026

    Hacker filorussi contro Tajani: dati personali sul dark web, nel mirino anche il Brennero

    Novembre 7, 2026

    TikTok sotto accusa in Europa: l’algoritmo può intrappolare gli utenti in contenuti dannosi

    Novembre 6, 2026
    I più visualizzati

    L’intelligenza artificiale più avanzata del mondo spiata con 14 dollari.

    Ottobre 14, 2026

    In Francia, un attacco ai frigoriferi dei supermercati. Il cibo diventa arma del cybercrimine

    Ottobre 13, 2026

    Adolescenti e social network: il disagio non si misura soltanto in ore davanti allo schermo

    Ottobre 18, 2026
    © 2026 TGWEBAI. Designed by MONDOTOUCH
    • Home

    Type above and press Enter to search. Press Esc to cancel.

    Utilizziamo i cookie per essere sicuri che tu possa avere la migliore esperienza sul nostro sito. Se continui ad utilizzare questo sito noi assumiamo che tu ne sia felice.OkPrivacy policy