
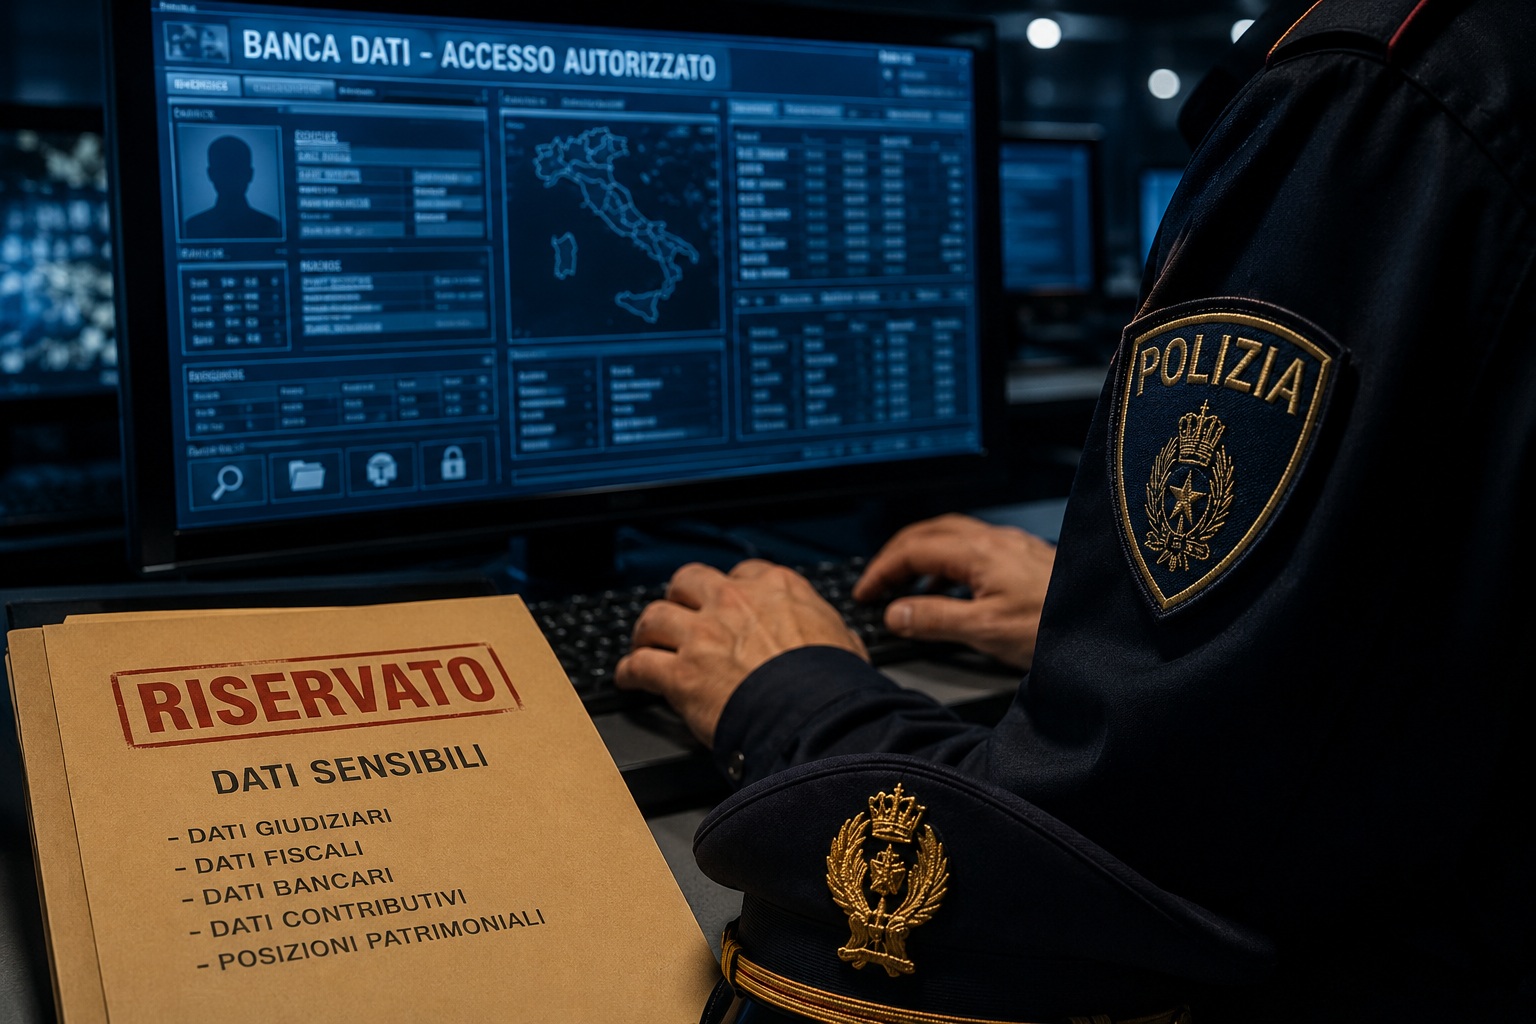
L’operazione coordinata dalla Procura di Napoli, che ha portato a 29 misure cautelari, sta facendo emergere uno scenario che va ben oltre la cronaca giudiziaria. Secondo gli investigatori, attraverso credenziali perfettamente valide sarebbero stati effettuati oltre un milione di accessi abusivi a banche dati utilizzate da forze dell’ordine ed enti pubblici per ottenere informazioni sensibili su imprenditori, vip, calciatori e cittadini comuni.
Le informazioni raccolte sarebbero poi finite in un vero e proprio mercato illecito dei dati, alimentato — secondo l’accusa — da funzionari pubblici infedeli, investigatori privati e soggetti collegati a società di recupero crediti.
Tra i sistemi citati nelle ricostruzioni investigative figurano archivi investigativi e banche dati strategiche utilizzate per attività di polizia, verifiche fiscali e controlli contributivi, comprese piattaforme collegate a informazioni giudiziarie, fiscali e previdenziali. Un patrimonio enorme di dati personali e sensibili che, almeno secondo gli inquirenti, sarebbe stato consultato senza alcuna reale motivazione di servizio.
Il vero problema non è l’hacker esterno
L’aspetto più inquietante della vicenda è che non ci troviamo davanti al classico scenario dell’attacco informatico dall’esterno. Non sarebbe stato necessario violare password, aggirare firewall o compromettere sistemi di autenticazione.
Gli accessi sarebbero avvenuti utilizzando credenziali perfettamente legittime.
È questo il cuore di uno dei problemi più complessi della cybersecurity moderna: l’insider threat. Con questa espressione si indicano tutti quei rischi generati da persone che possiedono già autorizzazioni valide per accedere ai sistemi informatici e che utilizzano quel privilegio in modo improprio o illecito.
Dipendenti, collaboratori o funzionari pubblici conoscono i sistemi, sanno come muoversi all’interno delle piattaforme e operano spesso in orari perfettamente compatibili con la normale attività lavorativa. Questo rende molto più difficile distinguere un comportamento lecito da uno abusivo.
In casi come quello di Napoli il problema non è quindi soltanto impedire agli estranei di entrare nei sistemi, ma capire cosa accade dopo il login.
Il precedente Intesa Sanpaolo e gli accessi ai dati dei clienti
La vicenda ricorda molto quanto emerso nel procedimento che ha portato il Garante Privacy a sanzionare Intesa Sanpaolo per oltre 31 milioni di euro.
In quel caso un dipendente aveva effettuato migliaia di accessi abusivi ai dati di oltre 3.500 clienti, inclusi soggetti politicamente esposti e figure considerate sensibili, senza alcuna reale motivazione lavorativa.
Anche lì il sistema di sicurezza, almeno formalmente, funzionava. Le credenziali erano corrette, gli accessi autorizzati, le procedure rispettate. Ciò che mancava era la capacità di comprendere che quei comportamenti, pur tecnicamente consentiti, erano incompatibili con il ruolo dell’operatore.
Negli ultimi anni dinamiche simili sono emerse anche in altri procedimenti riguardanti banche dati strategiche nazionali come SDI, Serpico e archivi previdenziali. Il denominatore comune è sempre lo stesso: l’abuso di accessi legittimi.
Perché la cybersecurity non può più fermarsi alle password
Per molto tempo la sicurezza informatica si è concentrata soprattutto sulle barriere all’ingresso: password robuste, autenticazione a più fattori, firewall, autorizzazioni e controllo degli accessi.
Oggi però questo approccio non basta più.
Quando l’attaccante è già all’interno del sistema e dispone di credenziali valide, le difese tradizionali diventano meno efficaci. È per questo che sempre più aziende e istituzioni stanno spostando l’attenzione sull’analisi del comportamento degli utenti dopo l’accesso.
L’obiettivo è capire se un dipendente stia utilizzando dati e applicazioni in modo coerente con il proprio ruolo oppure se stiano emergendo anomalie incompatibili con la normale operatività.
La nuova frontiera: osservare cosa accade dopo il login
Oggi esistono sistemi capaci di costruire una sorta di profilo comportamentale normale degli utenti. Analizzano quali dati vengono consultati abitualmente, in quali fasce orarie, con quale frequenza e con quali volumi.
Se improvvisamente emergono comportamenti anomali — come accessi ripetuti a profili sensibili, interrogazioni fuori dal proprio ambito operativo o consultazioni sistematiche di banche dati differenti — il sistema può generare alert automatici o attivare controlli aggiuntivi.
In pratica cambia completamente la filosofia della sicurezza digitale. Non ci si limita più a chiedere “chi può accedere?”, ma si cerca di capire “come viene utilizzato davvero quell’accesso?”.
È una differenza enorme in un’epoca in cui le banche dati pubbliche e private contengono informazioni sempre più dettagliate sulla vita delle persone: dati fiscali, giudiziari, contributivi, bancari e sanitari.
Dalla reazione alla prevenzione
Uno degli aspetti più difficili da affrontare nei casi di insider threat è che spesso gli abusi non si manifestano attraverso un singolo evento clamoroso. Molte attività illecite vengono distribuite nel tempo attraverso centinaia o migliaia di piccoli accessi apparentemente normali.
Presi singolarmente possono sembrare innocui. Analizzati nel loro insieme, però, raccontano una attività sistematica di raccolta e vendita di informazioni.
È questa la vera sfida della cybersecurity nel 2026: imparare a leggere i segnali deboli prima che il danno diventi irreversibile.
Il caso Napoli mostra che il problema non è più soltanto proteggere i sistemi dagli hacker esterni. La partita più difficile si gioca ormai dentro le organizzazioni, nel controllo dell’uso che viene fatto degli accessi autorizzati.
