
Basta caricare un selfie su un chatbot per trasformare una semplice fotografia in una raccolta di dati biometrici? È la domanda al centro di due class action presentate negli Stati Uniti contro Grok, il sistema di intelligenza artificiale sviluppato dalla società di Elon Musk.
Le azioni giudiziarie, depositate presso il tribunale federale di Chicago, contestano alla società SpaceXAI la presunta acquisizione e utilizzazione di informazioni biometriche ricavate dalle immagini dei volti degli utenti senza aver ottenuto il consenso scritto richiesto dalla legislazione dell’Illinois.
La vicenda apre una questione destinata a diventare sempre più importante: quando chiediamo a un’intelligenza artificiale di modificare una nostra fotografia, sappiamo davvero quali informazioni vengono estratte dal nostro volto e come vengono utilizzate?
Dalla fotografia ai dati biometrici: cosa viene contestato a Grok
Una delle azioni è stata presentata il 7 ottobre 2026 da Cesar Padilla, residente nell’Illinois, che aveva utilizzato Grok per trasformare alcuni selfie in fotografie professionali e immagini modificate.
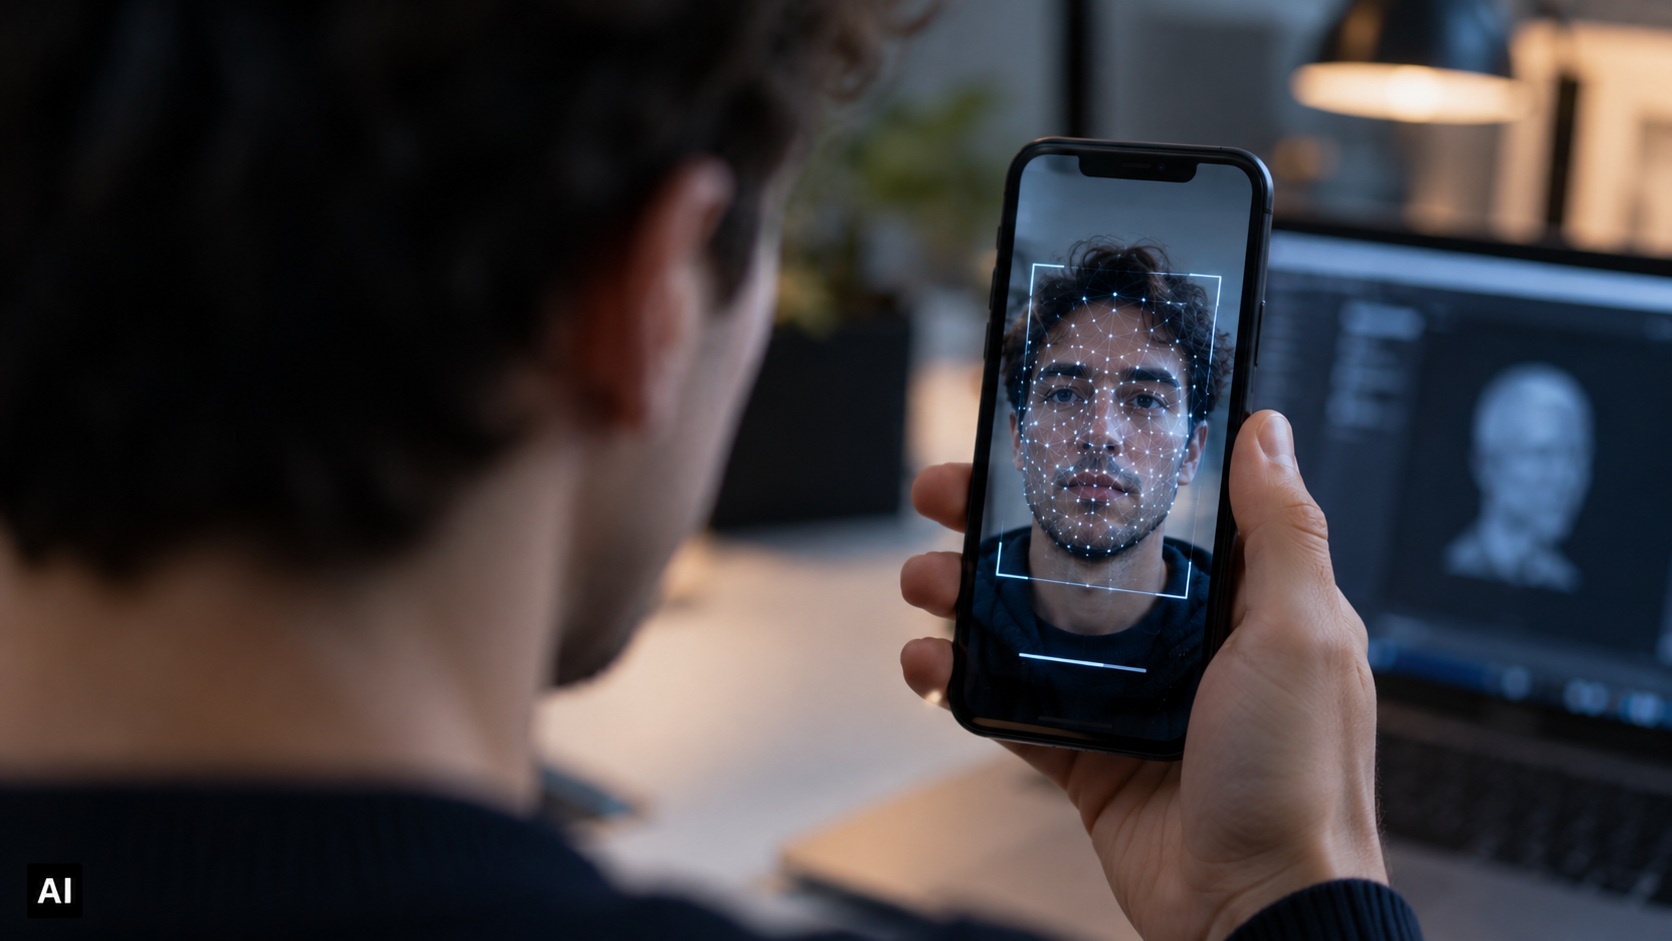
Secondo la denuncia, il sistema avrebbe analizzato automaticamente la geometria del suo volto, individuando caratteristiche come la posizione degli occhi, del naso, della bocca e della mandibola, nonché le distanze e le proporzioni tra questi elementi.
Queste informazioni, secondo il ricorrente, sarebbero state elaborate senza un’adeguata informativa preventiva e senza il consenso scritto previsto dalla legge.
Il problema non riguarda quindi semplicemente il caricamento di una fotografia, ma la possibile estrazione di informazioni biometriche attraverso procedure di analisi facciale.
Le accuse sono ancora da dimostrare. Non esiste, al momento, una decisione giudiziaria che abbia accertato l’illiceità del trattamento contestato a Grok.
La legge dell’Illinois e il rischio di risarcimenti milionari
Al centro delle controversie c’è il Biometric Information Privacy Act, conosciuto come BIPA, una delle normative statunitensi più rigorose nella protezione delle informazioni biometriche.
La legge impone specifici obblighi alle aziende che raccolgono identificatori biometrici, tra cui l’informazione preventiva degli interessati, l’acquisizione del consenso scritto e l’adozione di regole sulla conservazione e sulla cancellazione dei dati.
Le violazioni possono comportare risarcimenti legali di 1.000 dollari nei casi di negligenza e di 5.000 dollari per le condotte intenzionali o gravemente imprudenti, secondo le condizioni previste dalla normativa.
La posta economica può diventare particolarmente elevata quando una controversia coinvolge migliaia di utenti. Non sarebbe la prima volta. Facebook ha raggiunto nel 2020 un accordo da 650 milioni di dollari per chiudere una controversia collettiva relativa alla medesima normativa.
Non soltanto Grok. L’intelligenza artificiale e il problema dei dati personali
Il caso si inserisce in un contenzioso più ampio che coinvolge le imprese impegnate nello sviluppo dell’intelligenza artificiale.
Anche Google e Otter.ai sono state chiamate a rispondere in procedimenti riguardanti il presunto utilizzo non autorizzato di informazioni biometriche, in particolare dati ricavati dalla voce.
L’evoluzione dei sistemi generativi rende infatti sempre più sottile il confine tra elaborazione di contenuti e trattamento di informazioni personali particolarmente delicate.
Una fotografia può essere utilizzata per generare un ritratto, modificare uno sfondo o creare una nuova immagine. Ma le tecnologie impiegate possono comportare anche analisi delle caratteristiche del volto.
Non tutte queste operazioni costituiscono automaticamente un trattamento illecito di dati biometrici. La qualificazione giuridica dipende dalle informazioni effettivamente estratte, dalle finalità perseguite e dalle modalità di trattamento.
È proprio su questi aspetti che dovranno pronunciarsi i giudici americani.
E in Europa? Le garanzie previste dal GDPR
La vicenda americana richiama direttamente il sistema europeo di protezione dei dati personali.
Il GDPR riconosce una particolare tutela ai dati biometrici trattati allo scopo di identificare in modo univoco una persona fisica. In questi casi il trattamento è soggetto alle condizioni rigorose previste dall’articolo 9 del Regolamento.
Questo non significa che ogni fotografia caricata su una piattaforma di intelligenza artificiale sia automaticamente un dato biometrico appartenente alle categorie particolari.
Tuttavia, quando un sistema estrae caratteristiche fisiche attraverso specifiche tecniche di elaborazione per identificare un individuo, entrano in gioco garanzie ulteriori.
Le aziende devono inoltre rispettare i principi di trasparenza, minimizzazione dei dati, limitazione delle finalità e sicurezza del trattamento.
La differenza rispetto al sistema statunitense riguarda soprattutto l’impianto normativo: mentre negli Stati Uniti assumono particolare rilievo leggi statali come quella dell’Illinois, nell’Unione europea opera una disciplina generale sulla protezione dei dati personali.
Il volto diventa una nuova frontiera della privacy
Le cause contro Grok mostrano quanto sia cambiato il rapporto tra utenti e piattaforme digitali.
Un tempo il problema principale era la pubblicazione di una fotografia senza autorizzazione. Oggi la questione riguarda anche le informazioni che un algoritmo può ricavare dall’immagine, talvolta senza che l’utente ne abbia piena consapevolezza.
La crescente diffusione di applicazioni capaci di trasformare selfie, creare avatar realistici e modificare fotografie attraverso l’intelligenza artificiale rende questa problematica particolarmente rilevante.
